A Lumu Technologies identificou uma campanha de golpes que se passa pelo gov.br, pelo Banco Central e por alguns dos principais bancos digitais para cobrar taxas falsas via Pix. Ativa há quase um ano, a operação já usou quase 900 domínios e cobra das vítimas entre R$ 28 e R$ 86, valores baixos o bastante para reduzir suspeitas e dificultar a detecção de fraudes.
Além das taxas, os criminosos coletam o CPF e outros dados pessoais das vítimas, que podem ser comercializados na dark web e em fóruns clandestinos, onde a equipe de CTI (Cyber Threat Intelligence) da Lumu encontrou 6.002 registros de contas com CPFs comprometidos. O golpe explora o papel do CPF como credencial de identificação e a liquidação instantânea do Pix.
Embora pelo menos três kits de phishing tenham sido identificados, o ciclo de ataque mantém a mesma estrutura. A vítima é direcionada a um site falso que se passa por portais do governo ou bancos digitais, com a promessa de um benefício financeiro, como a devolução de valores esquecidos no sistema financeiro ou um crédito pré-aprovado.
Sobre o golpe
Após solicitar o CPF, o atacante consulta um serviço automatizado que retorna nome completo, data de nascimento e nome da mãe da vítima, permitindo o uso de técnicas de engenharia social para conquistar sua confiança.
Na vertente governamental, são exibidos vídeos institucionais falsos, comentários de supostos beneficiários e um chat interativo com áudios que orientam o resgate. Já na bancária, um formulário simula a análise de crédito, aprova o pedido imediatamente e impõe um contador regressivo de 10 minutos para pressionar o usuário. Em ambos os casos, o site exige o pagamento de uma suposta taxa administrativa via Pix, direcionada a contas controladas pelos criminosos.
Escala da campanha
Ao longo do ano, a operação utilizou centenas de domínios que se passam pelo governo brasileiro, com iscas como bloqueio de chaves Pix, cobranças do PGMEI, Receita Federal e login simulado do gov.br. A Lumu identificou três categorias recorrentes de kits: empréstimos falsos em nome de bancos e varejistas; valores a receber com a identidade visual do Banco Central; e crédito consignado fraudulento em nome da Facta Financeira.
A empresa rastreou quase 900 domínios vinculados às campanhas, combinando análise histórica de inteligência web e exercícios próprios de threat hunting. No segundo semestre, enquanto motores convencionais registraram 50 domínios maliciosos, a investigação proativa da Lumu identificou 153, triplicando a visibilidade sobre a infraestrutura dos atacantes.
A análise também identificou um volume crescente de registros de contas com CPFs comprometidos entre o fim de 2025 e 2026, associados a diferentes vetores, incluindo phishing e infecções por infostealers. Os 6.002 registros encontrados em fóruns clandestinos representam apenas uma parcela do problema.
Geograficamente, a telemetria mostra concentração em Rondônia, Mato Grosso do Sul e São Paulo. Enquanto São Paulo se destaca pelo volume absoluto, os índices dos outros dois estados chamam a atenção pelo impacto desproporcional per capita.
Por dentro do golpe
Para entender a fraude, a Lumu analisou a cadeia de ataque de dois kits relevantes por sua complexidade e impacto: a vertente governamental, que simula o Sistema de Valores a Receber (SVR), e a financeira, que utiliza a marca do Nubank.
Vertente governamental: Sistema de Valores a Receber (SVR)
A fraude começa em portaldoacesso[.]online, que redireciona a vítima para diretorio-digital[.]online/1, página que imita o SVR do Banco Central com a identidade visual do gov.br.
Após o suposto login, o site consulta o CPF e exibe um vídeo aparentemente oficial, alertando que o dinheiro não resgatado ficará com o governo. Um chat solicita a confirmação de dados pessoais e promete um resgate de R$ 5.960,50, no caso analisado. Para liberar o valor, a plataforma gera um falso comprovante de saque e cobra um suposto "Imposto de Saque" de R$ 86,63 via Pix, com QR Code de expiração rápida.
Vertente financeira: Nubank
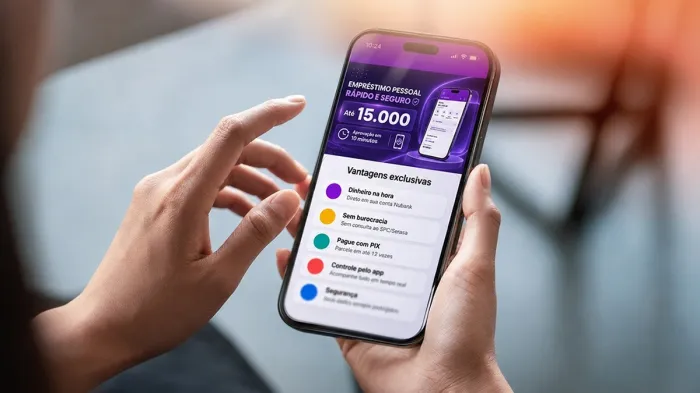
Na vertente comercial, o domínio consultrapida[.]online utiliza a marca do Nubank para oferecer empréstimos pré-aprovados de até R$ 15 mil, sem consulta ao SPC/Serasa. Após solicitar o CPF e simular análise de crédito, o site apresenta uma aprovação fictícia de R$ 9.978,00, no caso investigado.
Depois de cerca de quatro minutos de espera, o sistema exige uma taxa administrativa de R$ 28,63, a ser paga em até 10 minutos. No checkout, porém, o valor sobe para R$ 28,93, possivelmente por falhas no kit ou cobranças da plataforma intermediária.
A cobrança tem o mesmo recebedor da vertente governamental, identificado pela razão social "PLITUNI INTERMEDIACAO DE". Nas duas fraudes, a geração do código Pix também utiliza o subdomínio qrcode.fyhub[.]com[.]br. A coincidência reforça a hipótese de um único ator ou grupo coordenado operando as duas modalidades.
Conclusões
Mais informações estão disponíveis no blog da Lumu. O relatório completo em português inclui o mapeamento MITRE ATT&CK e a lista dos 153 domínios identificados no segundo semestre de 2026. A versão em inglês também está disponível.
 Economia Logística emergencial: agilidade que mantém operações
 Economia Giuliana Flores soma mais de 200 ativações com cachepô
 Economia Imobiliária de Piracicaba vê avanço do aluguel sem fiador
Mín. 24° Máx. 38°